700 Supermarket Jadi Target Serangan karena Perangkat Lawas Terhubung Internet
15 Okt 2026
5 x
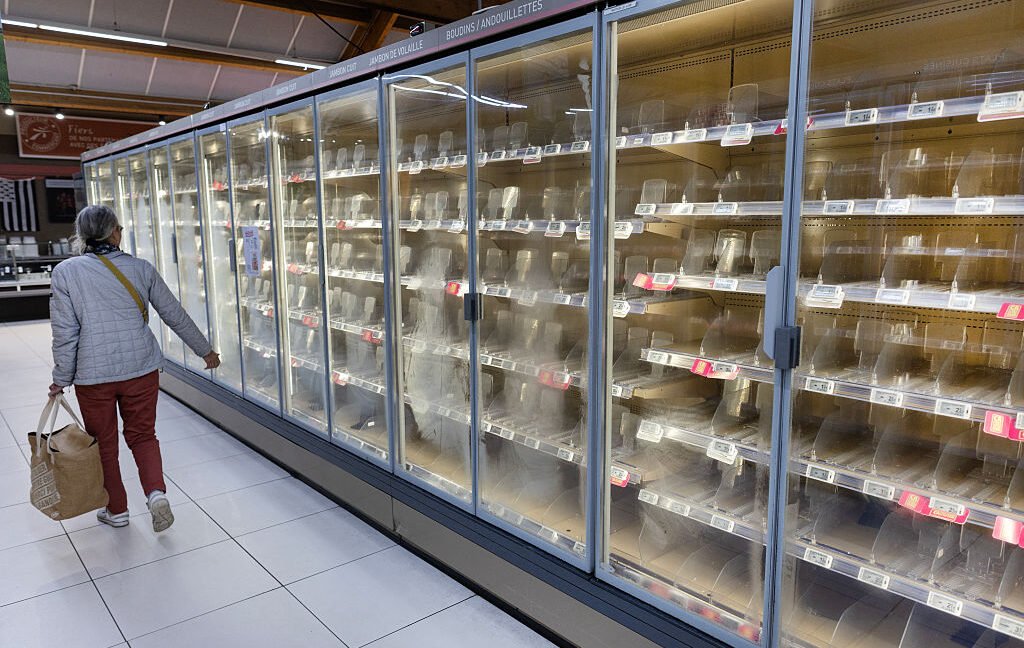
Sebuah insiden siber baru-baru ini memengaruhi sekitar 700 supermarket, di mana pelaku serangan memanfaatkan perangkat usang yang terekspos langsung ke internet. Akibat kompromi ini, banyak operasional toko terganggu dan ada risiko pencurian data pelanggan maupun data internal perusahaan.
Kejadian ini menyoroti betapa berbahayanya perangkat yang tidak lagi mendapatkan pembaruan keamanan—apalagi jika perangkat tersebut dapat diakses dari luar jaringan internal. Perangkat yang kedaluwarsa umumnya memiliki celah yang diketahui publik, sehingga penyerang bisa mengeksploitasi kelemahan tersebut tanpa perlu teknik yang terlalu canggih.
Langkah-langkah darurat yang harus segera dilakukan
1. Putuskan atau isolasi perangkat yang terekspos
Segera cabut koneksi perangkat yang terbuka ke internet atau isolasi perangkat tersebut dari jaringan produksi. Tindakan cepat ini mengurangi risiko penyebaran serangan dan menghentikan akses aktif pelaku.
2. Terapkan patch dan pembaruan keamanan
Periksa perangkat yang terdampak dan pastikan semua patch atau firmware terbaru diterapkan. Jika perangkat sudah tidak lagi didukung vendor, pertimbangkan penggantian perangkat tersebut dengan model yang masih menerima pembaruan keamanan.
3. Tutup akses jarak jauh yang tidak perlu
Nonaktifkan layanan remote access, port publik, VPN yang tidak aman, atau layanan manajemen jarak jauh yang memungkinkan akses dari internet. Batasi akses hanya untuk admin melalui jalur yang diawasi dan aman.
4. Audit log dan verifikasi cadangan
Periksa log sistem, akses, dan jaringan untuk menentukan cakupan kompromi serta jejak aktivitas penyerang. Verifikasi integritas backup dan pastikan salinan cadangan bersih sebelum melakukan pemulihan layanan.
Selain langkah darurat di atas, perusahaan perlu melakukan evaluasi menyeluruh terhadap tata kelola aset TI: mendata semua perangkat yang terhubung, menerapkan segmentasi jaringan untuk membatasi akses antar sistem, serta memperkuat monitoring dan deteksi intrusi. Pengelolaan patch teratur dan kebijakan penggantian perangkat yang sudah tidak didukung juga krusial untuk mengurangi eksposur di masa depan.
Insiden ini mengingatkan bahwa keamanan operasional ritel bergantung pada praktik dasar keamanan TI yang konsisten. Tindakan cepat seperti memutus koneksi, memasang patch, menutup akses jarak jauh, dan melakukan audit log serta backup bukan hanya memperkecil dampak, tetapi juga membantu menyiapkan langkah pemulihan yang lebih terstruktur agar operasi dapat kembali normal dengan risiko seminimal mungkin.